


源码介绍
iOS WebKit RCE 全版本漏洞利用框架 | Node.js 后台 + 双面板 + 钱包自动化 | 覆盖 iOS 13-26
这是别人的原话 黑洞有漏洞自己修复日下来服务器打包版本不可运营但是可用
这类源码我大致看了一下,不少 API 调用的是第三方接口,是否存在后门也需要自行扫描并结合代码排查。建议主要用于学习研究,了解底层代码逻辑;如果打算实际部署使用,最好先做好代码审查和安全检查。
技术栈: Node.js(Express)、MySQL、PostgreSQL、PM2 进程管理、Nginx 反代
核心功能:
– Safari 落地页 + reCAPTCHA 风控验证,访问即触发利用链
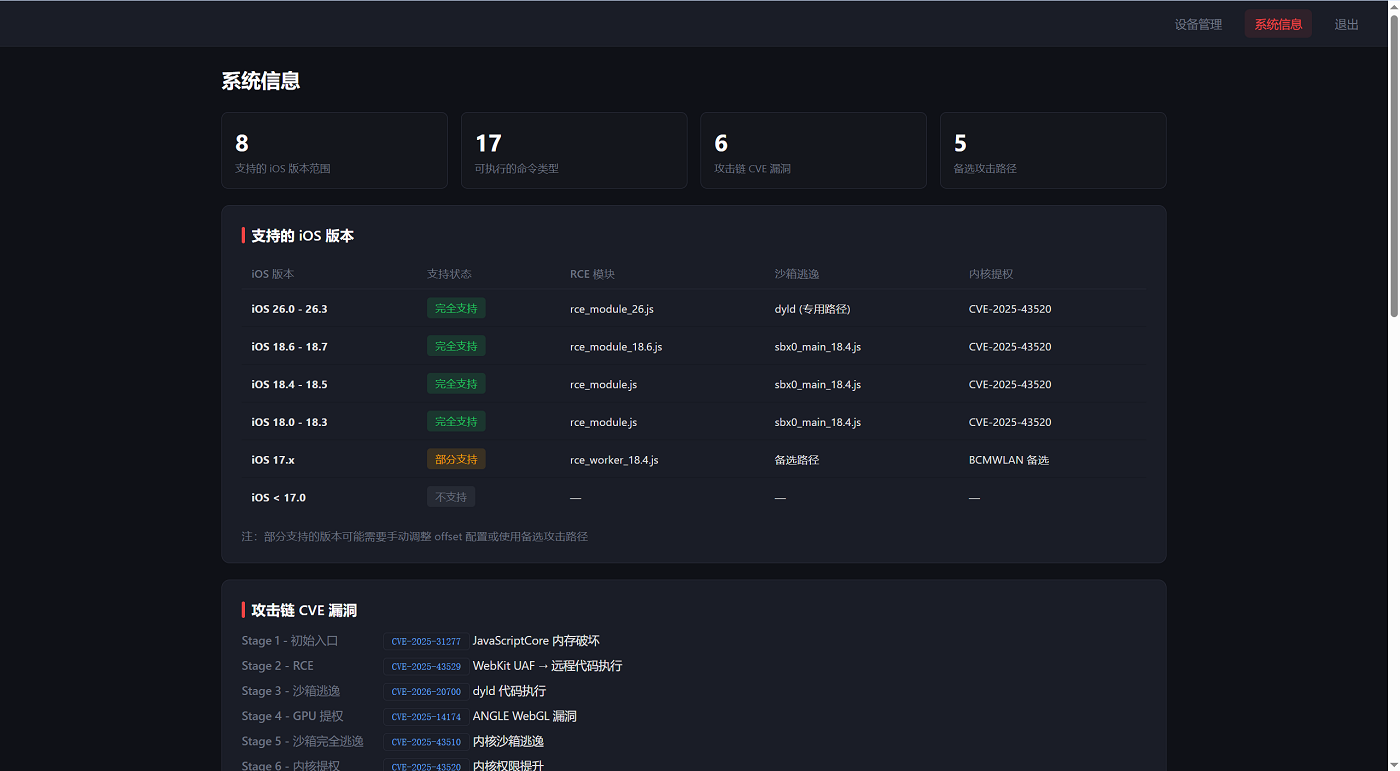
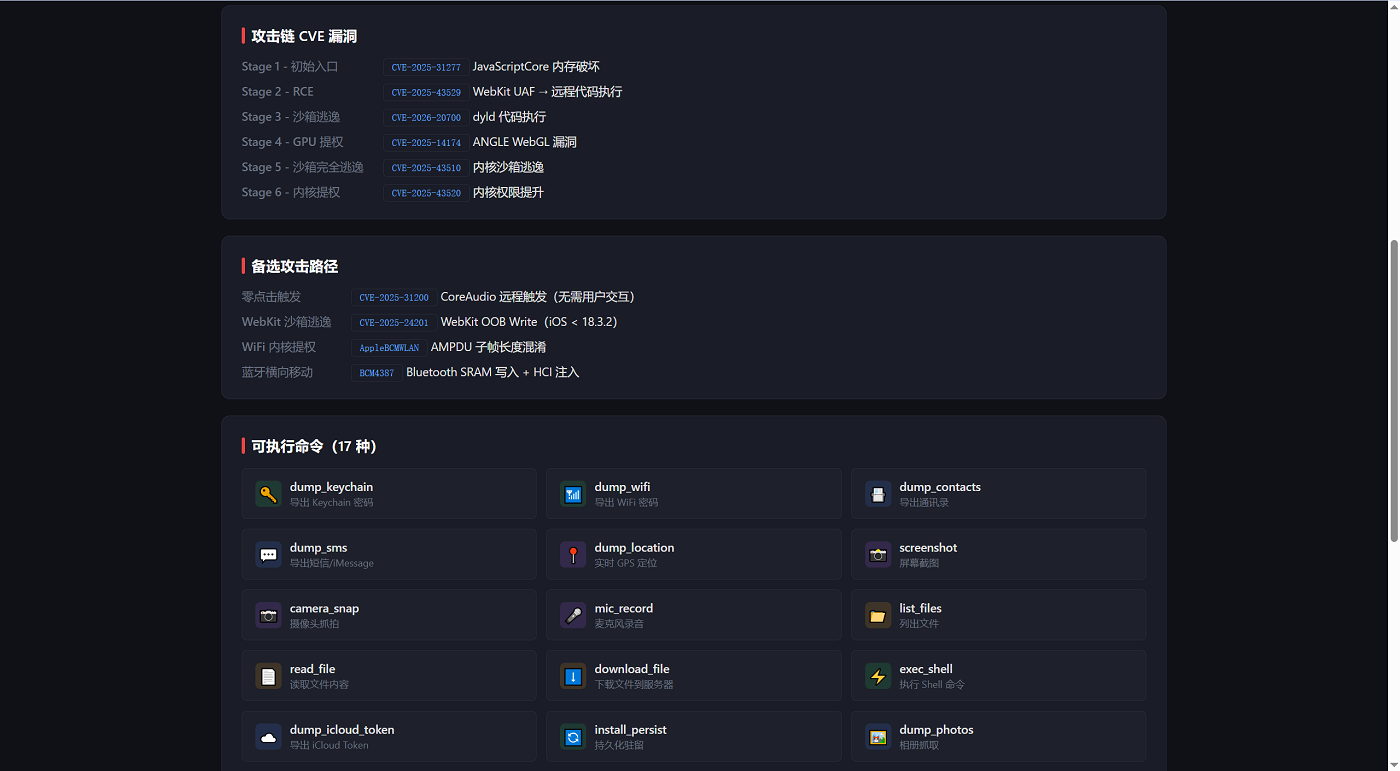
– WebKit UAF(CVE-2025-43529)、CoreAudio 零点击(CVE-2025-31200)、ANGLE WebGL 越界写(CVE-2025-14174)、沙箱逃逸(CVE-2025-24201)等多条 exploit chain
– 双阶段攻击链编排器(DarkSword 链覆盖 iOS 18+,Coruna 链覆盖 iOS 13-17.5)
– Coruna 多阶段:Stage1 内存破坏 → Stage2 沙箱逃逸 → Stage3 提权,按版本自动选择 payload
– 内核提权模块(pe/)支持 iOS 15/18.4/18.6/26 多版本
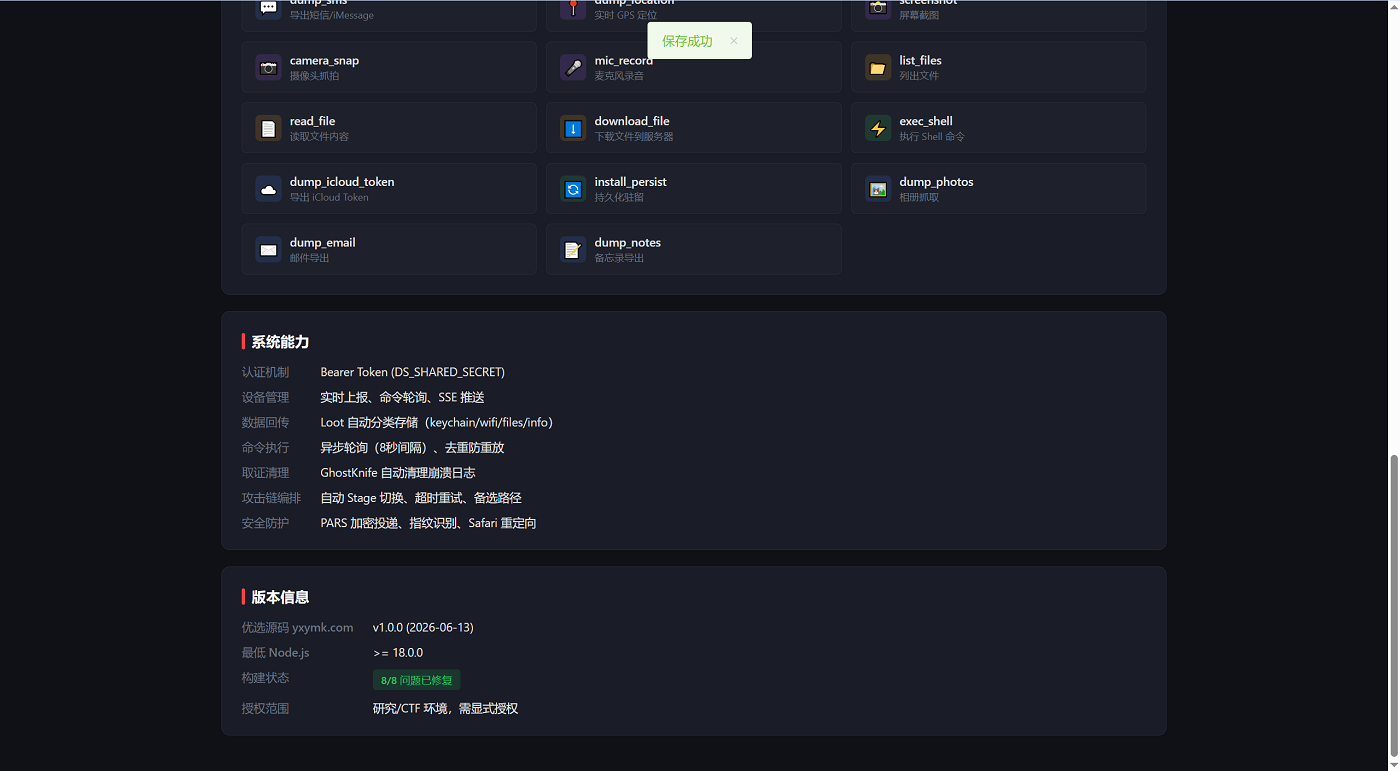
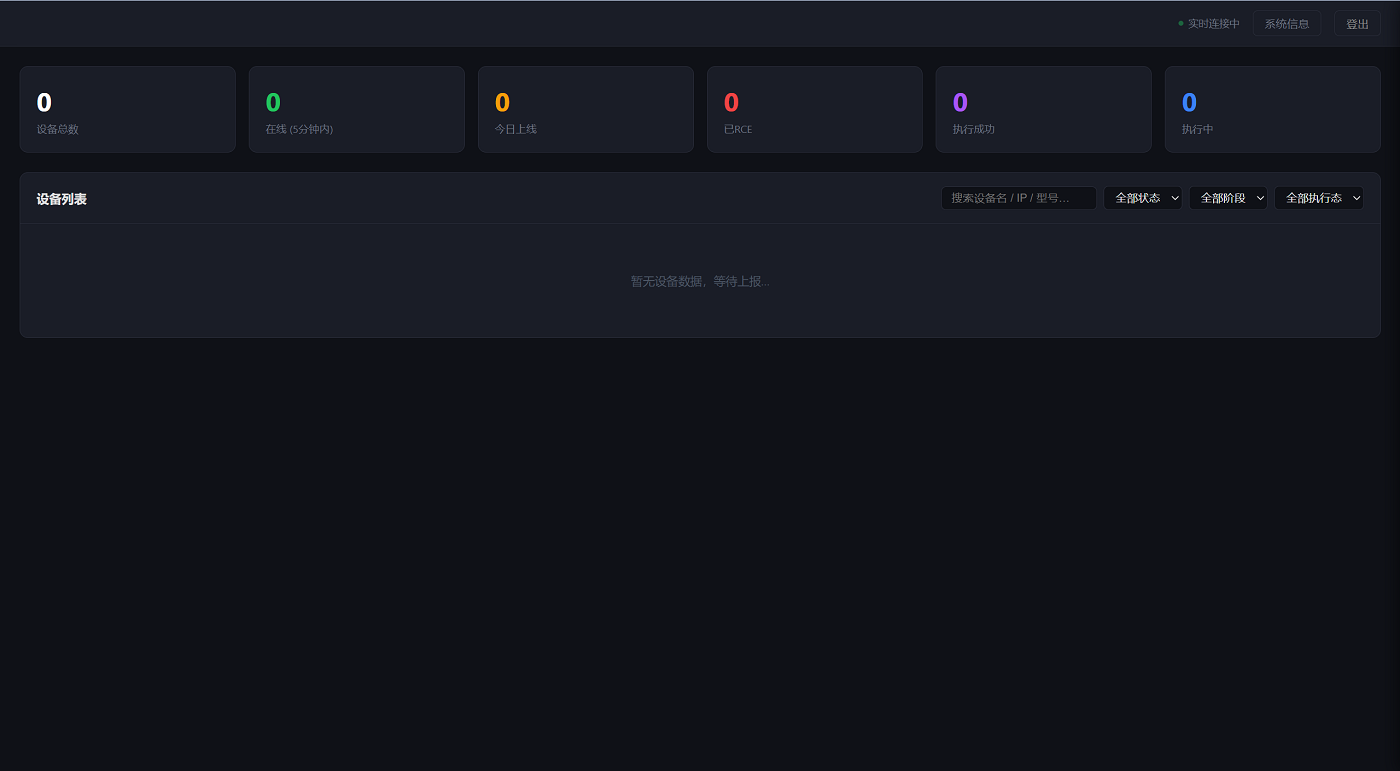
– 设备管理后台(8888 端口):实时 WebSocket 连接、设备列表、Shell 终端、屏幕投屏
– adm888app 独立面板(PostgreSQL):钱包自动化扫描(wallet18_auto.py)、助记词解析(parse18.py、derive_all.js)、地址验证
– 按 iOS 版本自动匹配 exploit profile(profiles/ 目录 14 个版本配置)
– Beacon 回连 + Loot 数据收集 + 投递日志面板
– 模块完整性校验(hash 验证防篡改)
– A/B 测试框架 + 指标收集
目录结构:
– server/ — 管理后台服务端(admin_server.js + schema.sql)
– client/ — 前端落地页 + 全部 exploit JS
– coruna/ — iOS 13-17 低版本利用链(6 个 Stage1 + 5 个 Stage2 + Stage3)
– pe/ — 内核提权 payload
– profiles/ — 版本 exploit 配置(ios_15_3 ~ ios_26_3)
– adm888app/ — 独立钱包面板(PostgreSQL + Python + Node.js)
– loot/ — 数据收集目录
环境要求: Node.js 18+、MySQL 8.0+、PostgreSQL(adm888app 用)、PM2
一套完整的 iOS Safari WebKit 漏洞利用框架,基于 Node.js + MySQL + PostgreSQL,覆盖 iOS 13.0 到 iOS 26.3 全版本。
技术栈: Node.js(Express)、MySQL、PostgreSQL、PM2 进程管理、Nginx 反代
核心功能:
– Safari 落地页 + reCAPTCHA 风控验证,访问即触发利用链
– WebKit UAF(CVE-2025-43529)、CoreAudio 零点击(CVE-2025-31200)、ANGLE WebGL 越界写(CVE-2025-14174)、沙箱逃逸(CVE-2025-24201)等多条 exploit chain
– 双阶段攻击链编排器(DarkSword 链覆盖 iOS 18+,Coruna 链覆盖 iOS 13-17.5)
– Coruna 多阶段:Stage1 内存破坏 → Stage2 沙箱逃逸 → Stage3 提权,按版本自动选择 payload
– 内核提权模块(pe/)支持 iOS 15/18.4/18.6/26 多版本
– 设备管理后台(8888 端口):实时 WebSocket 连接、设备列表、Shell 终端、屏幕投屏
– adm888app 独立面板(PostgreSQL):钱包自动化扫描(wallet18_auto.py)、助记词解析(parse18.py、derive_all.js)、地址验证
– 按 iOS 版本自动匹配 exploit profile(profiles/ 目录 14 个版本配置)
– Beacon 回连 + Loot 数据收集 + 投递日志面板
– 模块完整性校验(hash 验证防篡改)
– A/B 测试框架 + 指标收集
目录结构:
– server/ — 管理后台服务端(admin_server.js + schema.sql)
– client/ — 前端落地页 + 全部 exploit JS
– coruna/ — iOS 13-17 低版本利用链(6 个 Stage1 + 5 个 Stage2 + Stage3)
– pe/ — 内核提权 payload
– profiles/ — 版本 exploit 配置(ios_15_3 ~ ios_26_3)
– adm888app/ — 独立钱包面板(PostgreSQL + Python + Node.js)
– loot/ — 数据收集目录
环境要求: Node.js 18+、MySQL 8.0+、PostgreSQL(adm888app 用)、PM2
网站截图
- 本文固定链接: https://www.ymfxz.com/5139.html
- 转载请注明: 源码分享站 于 源码分享站 发表