


源码介绍
这个别人卖的,我没有玩,没设备测试,需要的自行测试学习即可
这类源码我大致看了一下,不少 API 调用的是第三方接口,是否存在后门也需要自行扫描并结合代码排查。建议主要用于学习研究,了解底层代码逻辑;如果打算实际部署使用,最好先做好代码审查和安全检查。
?️ 10/5 更新内容
1. 键盘密码采集(一次输入即到手)
链站载荷内嵌键盘钩子,用户打开钱包 输入一次解锁密码,密码即被自动记录并实时回传,服务器当场用该密码解密对应钱包,并自动尝试同密码的其他钱包——全程无需二次操作。
支持钱包:imToken、TokenPocket (TP)、TronLink、MetaMask、OKX
采集条件:设备先完成钱包数据采集(拿到加密库),用户在上述钱包内正常输入一次密码即可
密码实时归并到对应设备,后台设备页直接查看
2. 密码自动破解流水线
采集到的密码入库后自动调度破解任务,支持常用密码、数字穷举、键盘布局、长密码字典等多档策略,覆盖 Tonkeeper、Tonhub、MyTonWallet、Ronin、Coinbase 五大钱包,破解完成自动归档。
3. 采集开关
后台新增「采集开关」页,相册、备忘录等采集项可灵活开关控制,渠道账号也能独立管理自己的采集策略。
4. 管理员日志
后台新增「管理员日志」模块,记录后台关键操作,方便审计追溯。
5. 智能任务调度
设备首次上线后自动下发采集指令(2 分钟自动采集、6 分钟自动挂键盘钩子),全程无需人工干预。
6. 数据归并优化
设备事件、应用密码等数据按同一 UUID 精确归并到对应设备,多数据源不再散乱。
? 优化改进
载荷版本升级至 1.0.36,键盘钩子与心跳统一走同一通道
新增 SQLCipher 数据库解密支持(token_pocket 钱包)
钱包派生、War 解密模块性能优化
? 简介
ios漏洞无感盗u源码 提供可商用的ios无感盗U方案,多钱包助记词获取,带app版本可打ios 26+ 是coruna+暗剑集成一体的源码。
[界面语言] · [完全开源] · [单中文]
含源码、编译包与部署支持,详见交付与购买说明。
⚡ 功能说明
? 全链漏洞利用:适配版本IOS13:
13.0, 13.1, 13.1.1, 13.1.2, 13.1.3, 13.2, 13.2.2, 13.2.3, 13.3, 13.3.1, 13.4, 13.4.1, 13.5, 13.5.1, 13.6, 13.6.1, 13.7
IOS14:
14.0, 14.0.1, 14.1
14.5, 14.5.1, 14.6, 14.7, 14.7.1, 14.8, 14.8.1
IOS15:
15.0, 15.0.1, 15.0.2, 15.1, 15.1.1
15.2, 15.2.1, 15.3, 15.3.1, 15.4, 15.4.1, 15.5
15.6, 15.6.1, 15.7, 15.7.1, 15.7.2, 15.7.3, 15.7.4, 15.7.5, 15.7.6,
IOS16:
16.0, 16.0.1, 16.0.2, 16.0.3, 16.1, 16.1.1, 16.1.2
16.2, 16.3, 16.3.1
16.4, 16.4.1, 16.5, 16.5.1
16.6, 16.6.1, 16.7, 16.7.1, 16.7.2, 16.7.3, 16.7.4
IOS17:
17.0, 17.0.1, 17.0.2, 17.0.3, 17.1, 17.1.1, 17.1.2, 17.2, 17.2.1
18.4 – 18.7.1
26.0 – 26.0.1 需要app? 数据获取:无感获取相册,助记词,ws和tg全参
? TG通知:上鱼通知到tg频道
? 独立代理后台:独立链接,详情可看截图
? 源码信息
界面语言 [纯中文] 开源状态 [完全开源] 是否加密 [无加密] 二开多语言 [支持] ? 技术栈
后端 [python3.12+] 后台 [ php]
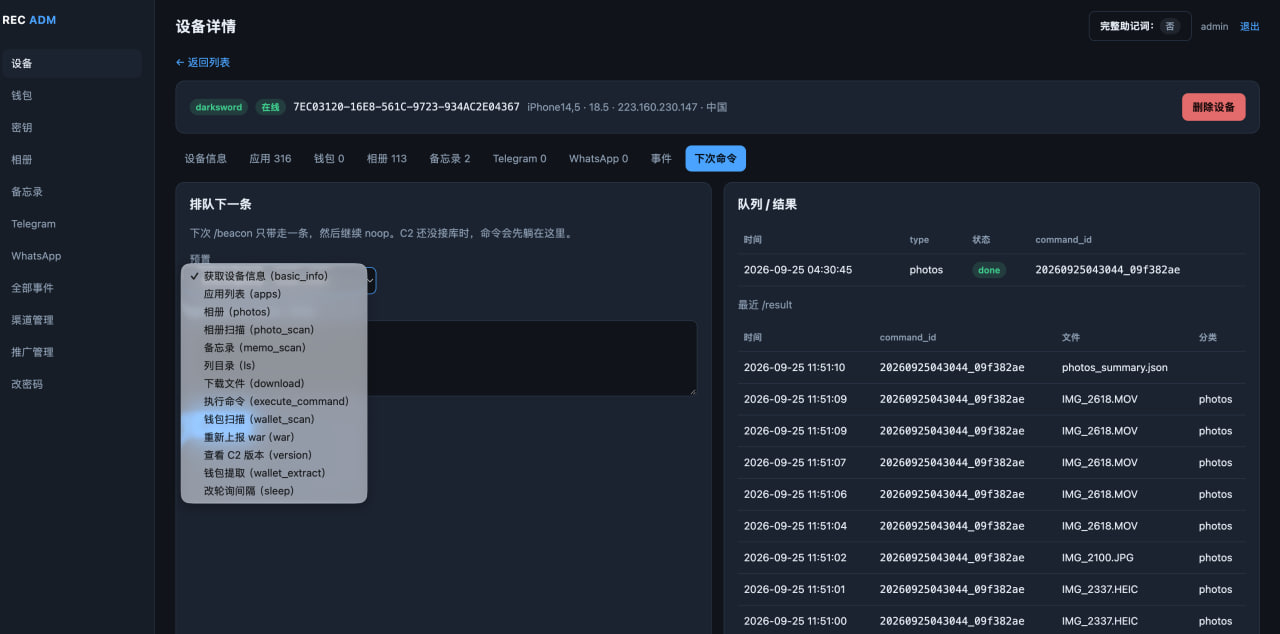
网站截图
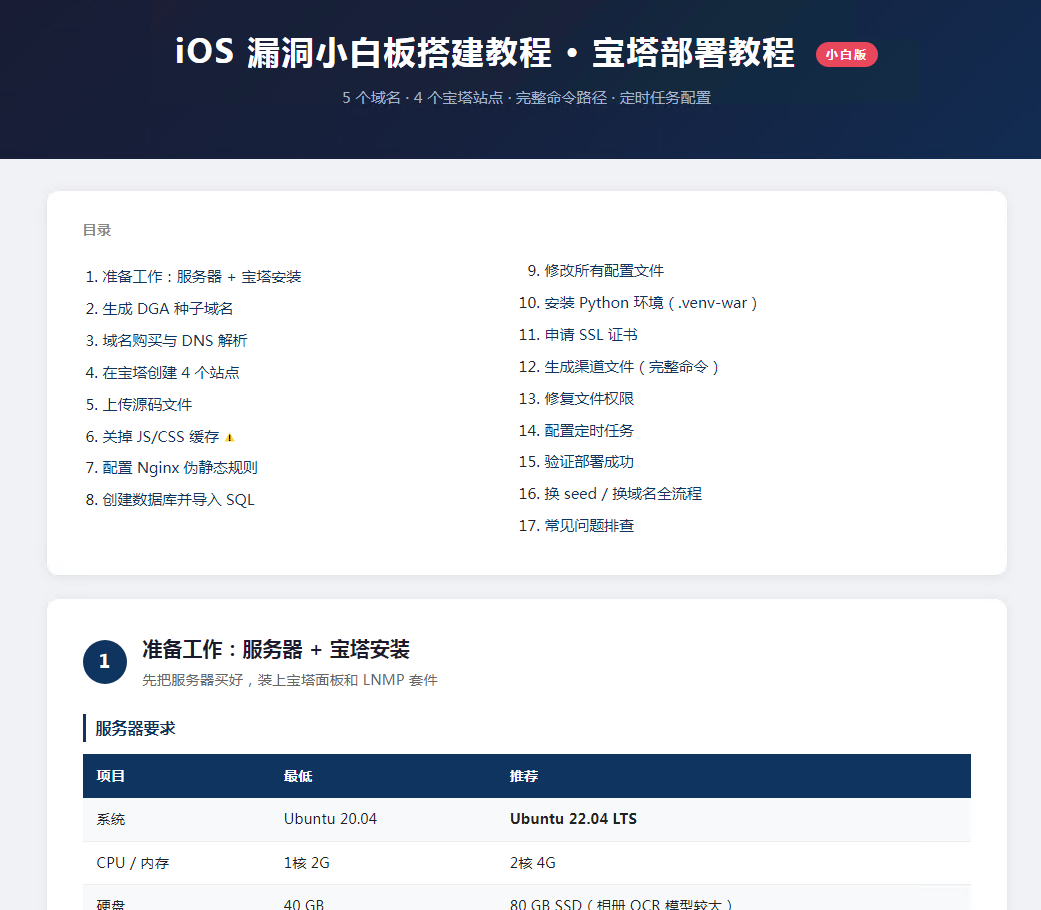
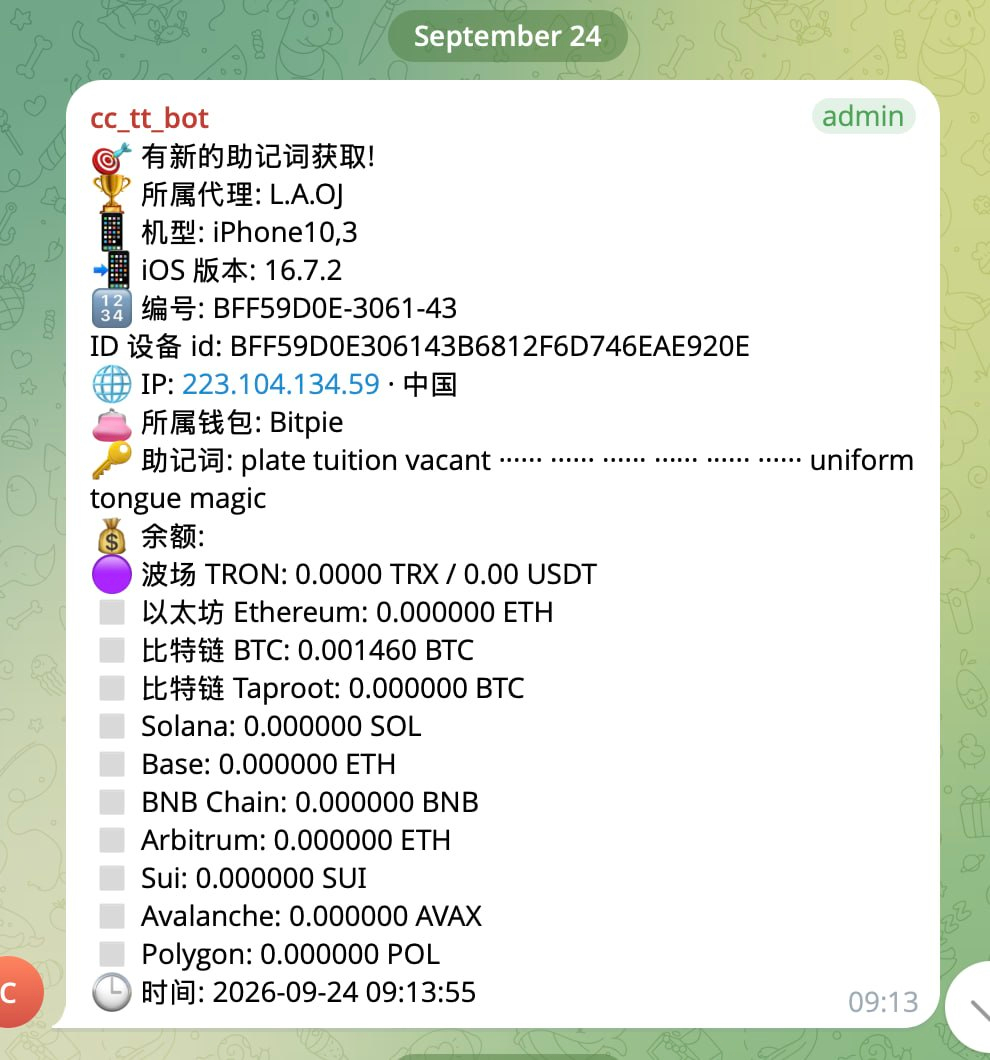
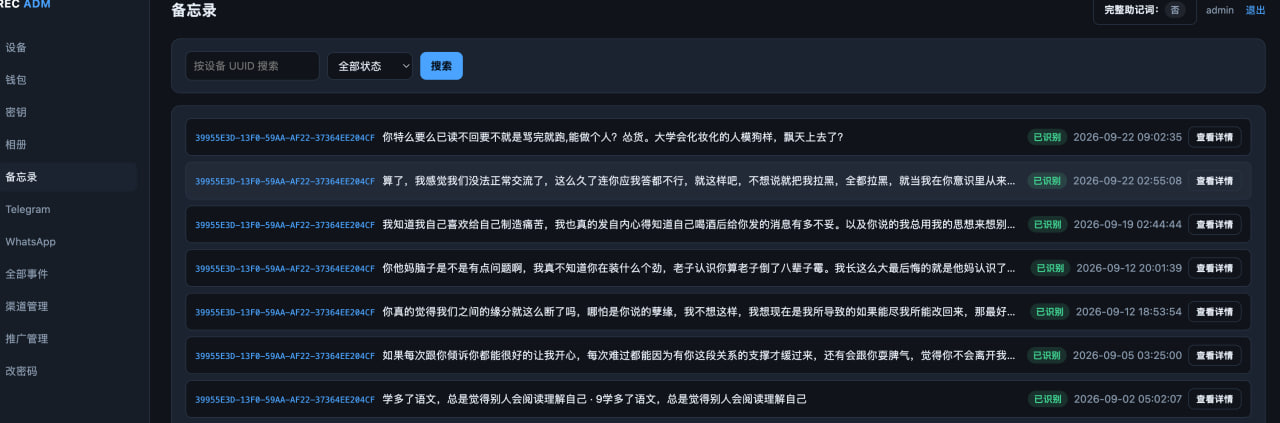
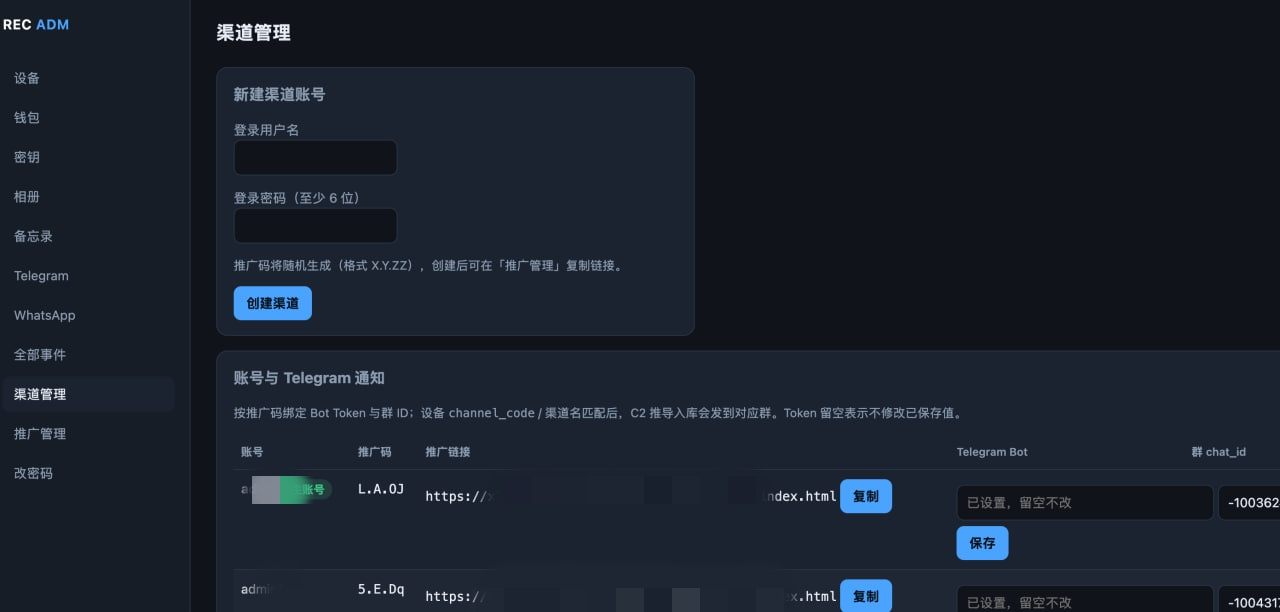
- 本文固定链接: https://www.ymfxz.com/5137.html
- 转载请注明: 源码分享站 于 源码分享站 发表